浏览器访问网站时,证书看起来正常,页面却返回 502;Nginx 错误日志出现 SSL_do_handshake() failed 或 upstream SSL certificate verify error。此时需要检查的是代理到源站的那一段 HTTPS,浏览器到 Nginx 的连接成功,无法证明回源连接也正常。
常见故障集中在几个环节:回源端口没有提供 TLS,Nginx 没有发送上游所需的 SNI,证书校验使用了错误的名称,或信任链没有配置完整。HTTP Host 也会影响源站的虚拟主机路由,但它发生在 TLS 握手之后,不能替代 SNI。
本文以 Linux 上的 Nginx HTTP 反向代理为例,使用 curl 和 OpenSSL 区分故障阶段,再给出一份可核对的配置。域名、IP、路径和证书文件均为示例,需替换为真实环境;文中没有对读者服务器执行修改。
先判断失败发生在哪一段
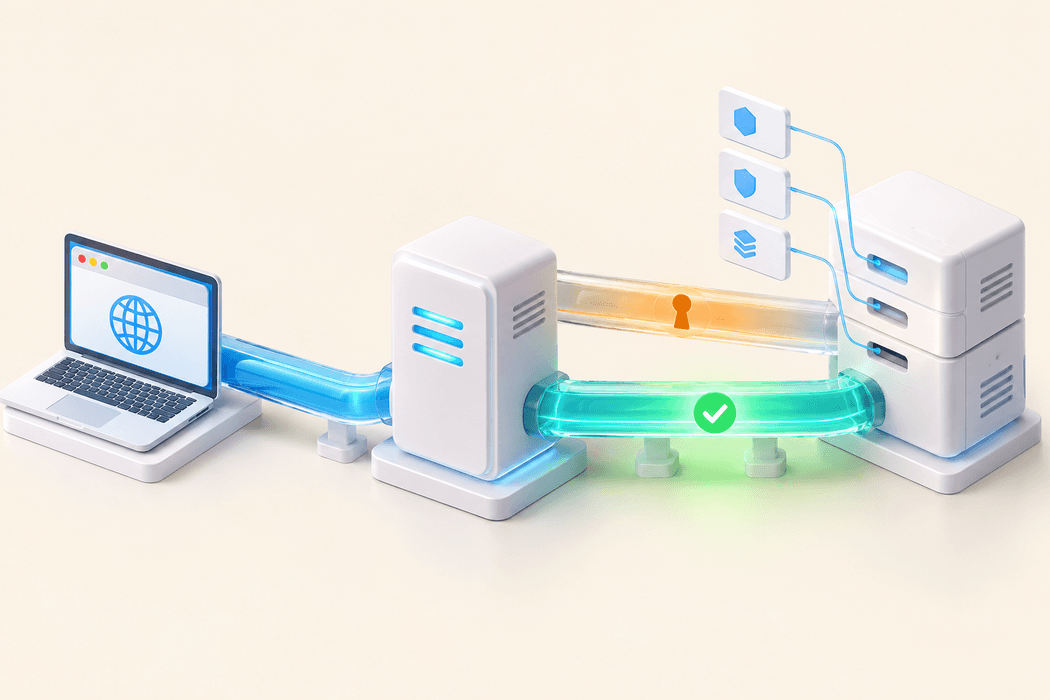
一个典型请求会经过两段连接:
浏览器 -- HTTPS --> Nginx -- HTTPS --> 上游应用或源站
Nginx 对外配置的 ssl_certificate 管理第一段连接。proxy_ssl_name、proxy_ssl_server_name 和 proxy_ssl_trusted_certificate 等参数影响第二段连接。[1] 给入口重新签发证书,通常无法修复上游的名称不匹配。
先查看实际实例的错误日志,并记录同一请求对应的 upstream 地址、端口和时间。日志路径由 error_log 配置决定,面板、自定义安装和容器部署不一定使用 /var/log/nginx/error.log。
| 日志或现象 | 优先排查方向 |
|---|---|
| connection refused、连接超时 | 监听端口、路由、安全组和防火墙 |
| SSL_do_handshake() failed | SNI、TLS 协议、端口协议、上游连接策略 |
| certificate verify error | 证书有效期、信任链、CA 文件和验证深度 |
| certificate does not match | 实际证书覆盖的域名与校验名称 |
| 握手成功后得到 404、421 或错误站点 | HTTP Host、源站虚拟主机和应用路由 |
SSL_do_handshake() failed 只是失败阶段,后面的 OpenSSL 错误信息才有助于缩小范围。例如 wrong version number 常见于把 TLS 请求发到了明文 HTTP 端口,但也要结合实际监听配置核对,不能仅凭一句错误就定论。
把连接地址、SNI 和 Host 分开核对
连接地址决定 TCP 连到哪台机器。SNI 在 TLS 握手期间告诉服务器要访问哪个名字,源站据此选择证书或虚拟主机。HTTP Host 则随加密后的 HTTP 请求发送,用于请求路由。
例如,上游 IP 是 192.0.2.20,证书覆盖 origin.example.com,源站也希望收到 Host: origin.example.com。这三个值有联系,但分工不同。入口域名 www.example.com、Nginx 中的 upstream 组名和源站证书域名也可以各不相同。
Nginx 官方文档列出的 proxy_ssl_server_name 默认值是 off;proxy_ssl_name 默认使用 $proxy_host,也就是 proxy_pass URL 的主机部分。[1] 如果 proxy_pass 指向 upstream 组名 origin_pool,默认名称就可能不是证书中的 origin.example.com。
因此,仅添加 proxy_set_header Host origin.example.com,无法让 TLS 握手自动携带正确的 SNI,也无法修改证书名称校验的目标。
在代理所在环境验证上游
以下命令应从 Nginx 所在主机或具备相同网络条件的容器执行。笔记本能访问源站,不代表代理节点也能访问;容器内的 DNS、路由和 CA 文件也可能不同。
用域名作为 URL,通过 –resolve 指向指定 IP:
curl -v --connect-timeout 5 --max-time 15 \
  --resolve origin.example.com:443:192.0.2.20 \
  https://origin.example.com/healthz -o /dev/null
此处保留了 URL 域名,让 curl 按该域名处理 SNI、证书名称与默认 HTTP Host,同时把连接定向到指定 IP。[2] /healthz 应替换为允许安全重复读取的路径。源站只允许特定回源网段时,应从允许的网络测试,不要临时向公网放开源站。
如果应用期望的 Host 与 TLS 证书域名不同,可以在保持 URL 域名不变的前提下,额外设置 HTTP Host,分别测试两层行为。
私有 CA 环境应提供受信任的 CA 文件:
curl -v --cacert /etc/nginx/ca/origin-ca.pem \
  --resolve origin.example.com:443:192.0.2.20 \
  https://origin.example.com/healthz -o /dev/null
不要用 curl -k 成功作为修复验收。它跳过证书验证,可能掩盖域名不匹配、证书过期或信任链问题。排查输出也可能包含鉴权头、Cookie 和内部地址,分享前应脱敏。
用 OpenSSL 检查返回证书和信任链
在支持以下参数的 OpenSSL 版本中,可以指定 SNI,并显式校验域名与信任链:
openssl s_client -connect 192.0.2.20:443 \
  -servername origin.example.com \
  -verify_hostname origin.example.com \
  -verify_return_error \
  -CAfile /etc/ssl/certs/ca-certificates.crt \
  -showcerts < /dev/null
CA 文件路径示例适用于常见 Debian/Ubuntu 环境。其他系统和容器镜像需要使用实际存在的信任包,私有 CA 则使用经过核验的组织 CA 文件。
- -servername 控制发出的 SNI。
- -verify_hostname 指定需要匹配的证书名称。
- -verify_return_error 让验证失败中止握手,而不是只显示诊断错误后继续。
- -showcerts 展示服务器发送的证书列表,列表本身不等于已经验证通过的链。[3]
核对证书有效期、SAN 中的域名以及中间证书是否完整。上游通常应发送叶证书和必要的中间证书,客户端信任库负责信任根。不要把当前上游随手返回的一张证书直接当作可信根。
curl 与 Nginx 可能使用不同的 TLS 库或不同的 CA 配置。curl 校验通过后,还需要检查 Nginx 的 proxy_ssl_trusted_certificate 指向哪个文件,不能直接推断 Nginx 也会通过。
给 HTTPS 回源明确指定身份和信任
下面示例适用于固定地址的 HTTPS 源站。upstream 放在 http 层;location 合并进对应 server。它只展示回源相关配置,不能覆盖原有鉴权、限流、访问控制和其他代理参数。
upstream origin_pool {
    server 192.0.2.20:443;
}

# 以下 location 位于已有 server 内
location /api/ {
    proxy_pass https://origin_pool;

    proxy_ssl_server_name on;
    proxy_ssl_name origin.example.com;
    proxy_set_header Host origin.example.com;

    proxy_ssl_verify on;
    proxy_ssl_trusted_certificate /etc/ssl/certs/ca-certificates.crt;
    proxy_ssl_verify_depth 3;
}
这里分别设置了 SNI 开关、TLS 身份名称、HTTP Host 和信任库。proxy_pass 没有附带 URI 部分,会保留请求路径;不要随手增加尾部斜杠而改变原有路由。
proxy_ssl_verify 的官方默认值是 off。[1] 上游能连通并不代表 Nginx 已经核验其身份。启用校验时,需要准备正确的信任库和证书名称。验证深度 3 是示例,应按真实证书链设置;增加深度不能修复过期证书、缺失的信任根或错误域名。
还要注意 proxy_set_header 的继承规则:在当前层新增该类指令后,应核对原先在上层设置的转发地址、协议和其他请求头是否仍被保留。多个后端组成同一 upstream 时,逐一验证它们是否都接受相同 SNI、返回有效证书并提供正确服务,否则故障可能间歇出现。
如果上游要求双向 TLS,还需要配置客户端证书和私钥,并保护私钥文件。服务端证书校验与客户端证书认证是两项独立要求,关闭前者无法满足后者。
握手成功后,再检查 HTTP 路由
证书校验正常但仍返回错误页面,可以继续检查 Host、应用路径、源站访问控制和健康检查要求。TLS SNI 正确、HTTP Host 错误,可能让源站选中了正确证书,却把请求交给另一个站点。
协议或密码套件不兼容时,应结合 nginx -V、运行中的 TLS 库与上游策略核对。不要为了消除握手错误直接开启过时协议。对于证书刚更换的场景,也要确认更新到了每个源站节点,并让提供 TLS 的进程读取了新证书。
变更前留备份,验收到每个后端
先备份实际修改的配置片段和 CA 文件,保留原有权限。执行配置检查:
sudo nginx -t
使用面板、多实例或容器部署时,要运行对应二进制和实际配置文件的检查命令。通过后按部署方式 reload;例如 systemd 管理的实例可以执行:
sudo systemctl reload nginx
验收既要看业务返回内容,也要看错误日志中是否继续出现握手或验证失败。对同一 upstream 的每个节点做带正确域名的直连验证,再重复访问实际入口,确认没有部分节点仍使用旧证书或错误虚拟主机。
出现异常时,恢复本次备份的配置和信任库,再次检查语法并 reload。不要把关闭 proxy_ssl_verify 作为长期回滚策略。后续监控也应分别覆盖入口证书和源站证书,两段连接的证书生命周期可能完全不同。
官方参考资料
资料核验日期:2026 年 11 月 18 日。参数支持情况与部署版本有关,应结合本机手册核对。
- Nginx:HTTP proxy module——HTTPS 回源的 SNI、名称、信任库、校验与请求头设置。
- curl:命令手册——resolve、cacert、insecure 和诊断选项。
- OpenSSL:s_client——SNI、主机名验证、证书链与验证错误处理。